Riunione e Chat
La tua IA prende ottimi appunti. Può fare anche altro?
Le informazioni raccolte durante una riunione sono utili solo quando si traducono in azioni concrete.
 4 tempo di lettura
Pubblicato in data 5 aprile 2022


Per noi di Zoom, le comunicazioni virtuali sicure e protette sono la priorità principale. L'obiettivo fondamentale delle centinaia di esperti della sicurezza interna che si occupano di Zoom è mantenere la riservatezza e l'integrità di messaggi e riunioni e la disponibilità e l'affidabilità della nostra infrastruttura globale.
Sappiamo che è fondamentale costruire difese solide per stare al passo con le minacce ai nostri utenti e alle infrastrutture, quindi, eseguiamo costanti controlli sulla piattaforma e sulle infrastrutture, per identificare minacce emergenti e potenziali e le vulnerabilità.
Il compito di Zoom è verificare quotidianamente soluzioni e infrastrutture, sappiamo però che è importante allargare queste verifiche, e quindi abbiamo coinvolto la comunità di hacker etici per identificare quelle vulnerabilità dei casi-limite che si possono rilevare solo in determinati casi e circostanze.
Ecco il motivo per cui Zoom ha investito in un team di esperti della sicurezza qualificato e globale attraverso un programma di ricompense per i bug rilevati, sulla piattaforma HackerOne, fornitore leader del settore per il reclutamento e il coinvolgimento di professionisti orientati alla sicurezza. I programmi privati di ricompense per i bug rilevati sono solo su invito, in questo modo le aziende possono selezionare direttamente gli esperti della sicurezza in base alla loro attività precedente. HackerOne calcola le statistiche per ogni ricercatore in base al suo rapporto segnale/rumore, all'impatto sui programmi a cui ha contribuito e alla sua reputazione, tutti elementi che aiutano a misurare la rilevanza e l'applicabilità delle sue scoperte.
Sono oltre 800 gli esperti della sicurezza provenienti dalla piattaforma HackerOne reclutati da Zoom. I risultati del loro lavoro collettivo si traducono nella presentazione di numerose segnalazioni di bug e nell'assegnazione di oltre 2,4 milioni di dollari in pagamenti di ricompense, gadget e regali da quando il programma è stato introdotto. Solo nel 2021 Zoom ha assegnato 1,8 milioni di dollari per 401 report. Vogliamo ringraziare tutti coloro che hanno responsabilmente rivelato i bug a Zoom, e soprattutto i seguenti esperti che compongono la nostra "Top 10":
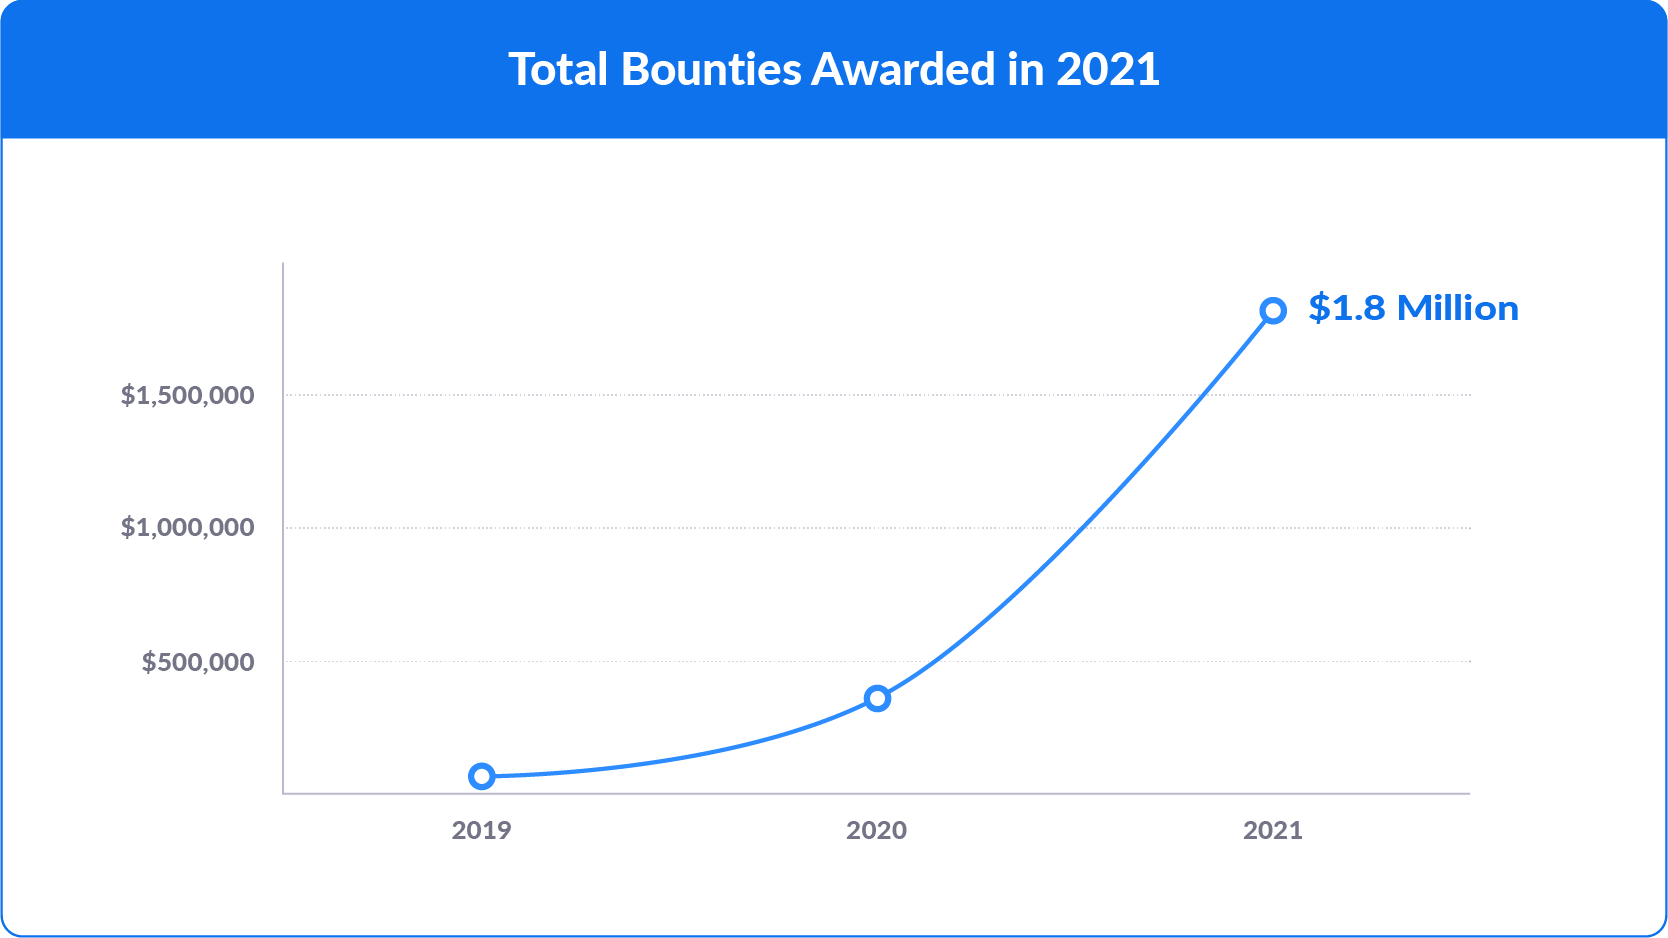
Lo scorso anno, il nostro team per la gestione delle vulnerabilità e per la rilevazione dei bug (Vulnerability Management and Bug Bounty, VMBB) si è focalizzato, facendosi strada in un panorama di reclutamento competitivo, sull tentativo di attrarre un numero maggiore di esperti della sicurezza "di grido", per coinvolgerli nel nostro programma, fornendo loro un'esperienza eccellente.
Abbiamo stabilito i seguenti cinque principi per attrarre i talenti top e per contribuire a indirizzare e a migliorare il programma:
Nel 2021 abbiamo anche implementato diversi aggiornamenti chiave nel programma di ricompense per i bug rilevati, in modo da sostenere gli esperti esistenti e attrarre nuove leve. Ecco che cosa abbiamo incluso:
Dai 2021 siamo cresciuti molto e abbiamo imparato altrettanto, e per il 2022 siamo davvero entusiasti di allargare il nostro impegno e di collaborare con hacker più etici. Se ti interessa contribuire a rendere Zoom più sicuro, invia il tuo nome del profilo HackerOne a bugbounty@zoom.us o guarda la pagina delle opportunità di lavoro in Zoom per esaminare le posizioni aperte nei team di Fiducia e sicurezza. Buona caccia ai bug a tutti!
Sul nostro Trust Center potrai trovare maggiori informazioni sulla privacy e sicurezza di Zoom.